Gobernanza de inteligencia artificial: cinco compromisos, un expediente y siete métricas
Todo mapeado a los marcos que tu comité ya usa, para que lo reconozca sin esfuerzo. Y una lista de lo que no afirmamos.
Lo que firmamos en cada proyecto
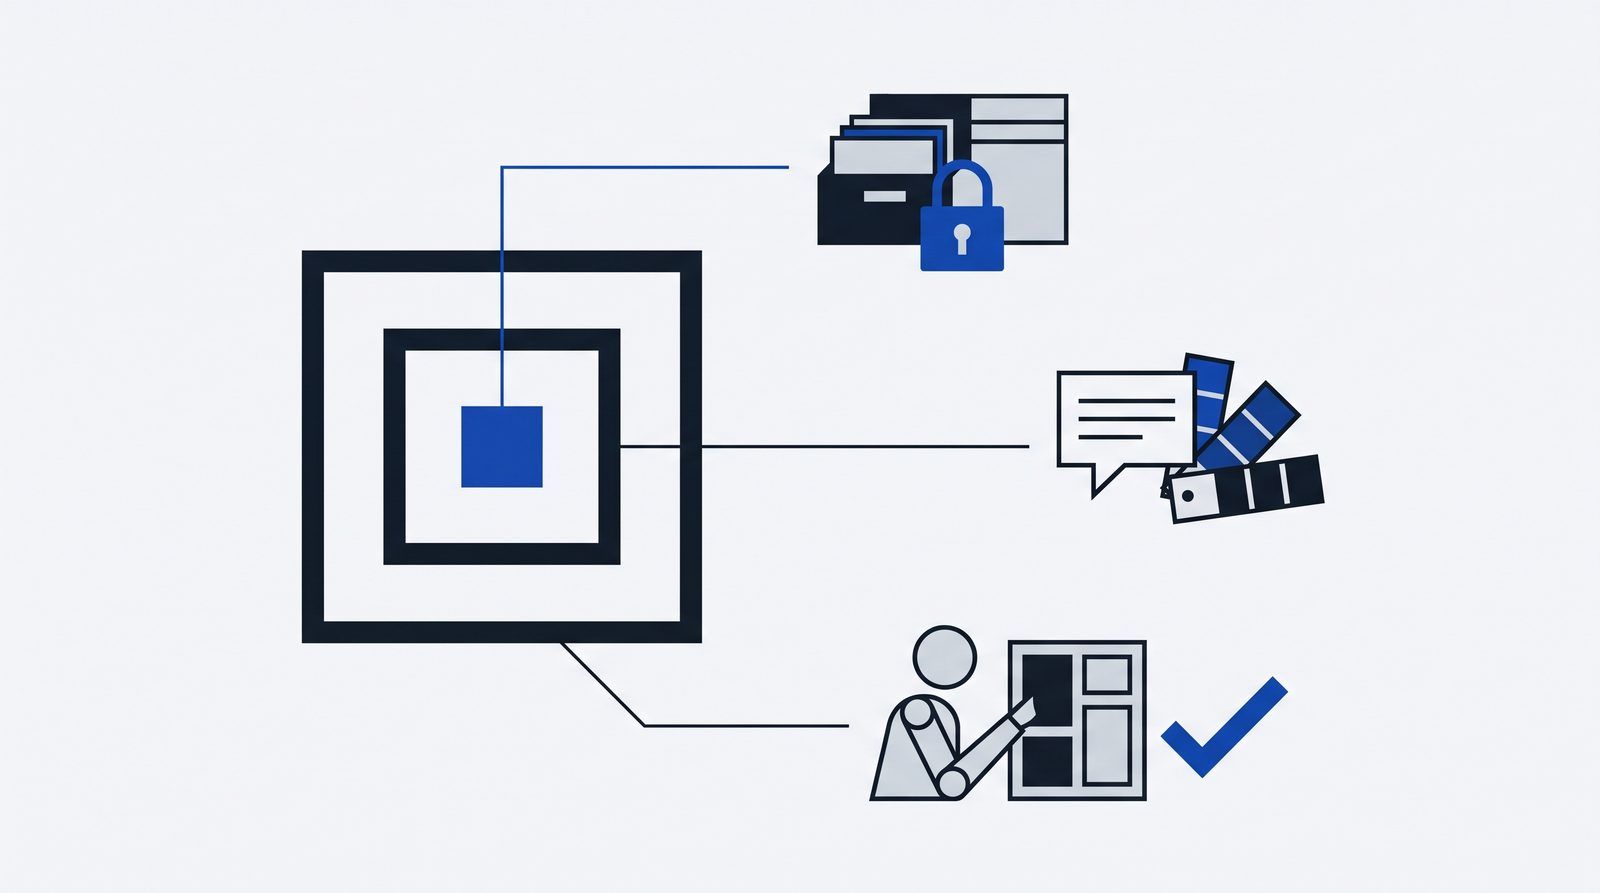
Perímetro
El modelo corre donde viven los datos.
Más
Nada sale sin quedar registrado. Los datos sensibles nunca se usan para entrenar.
Supervisión humana
Una persona revisa antes de cualquier acción con efecto sobre un cliente, un empleado o un sistema central.
Más
Así se cumple por diseño el derecho a oponerse a decisiones automatizadas (ley de datos personales de 2025, artículo 27).
Evidencia
Inventario, evaluación de impacto, ficha del modelo por versión, bitácora completa, informes de evaluación y de pruebas de ataque.
Más
El área de cumplimiento accede sin intermediarios.
Validación independiente
Nadie valida su propio trabajo.
Más
La prueba la califica el cliente, las pruebas de ataque las dirige su área de seguridad y la revisión semanal la hace un especialista distinto al que construyó. Un comité de riesgos lo llama reto efectivo.
Salida limpia
Los archivos del modelo, sus componentes, las pruebas y la bitácora son del cliente y se exportan sin costo.
Más
Borrado certificado. Aviso previo de cualquier cambio de modelo base. Depósito en garantía opcional cuando el equipo es nuestro. Responde a la pregunta "¿y si DEBIR desaparece?".
Lo que no afirmamos: que DEBIR cumple o está certificada en ISO 42001. No lo está. Entregamos los documentos que un auditor de esa norma pediría.
Cinco compuertas. Nadie pasa sin la firma de la anterior.
Un comité de riesgos lo llama validación independiente; la norma ISO 42001 lo llama ciclo de vida.
Qué pasa en cada compuerta
0 y 1 · Abrir y dictaminar. Sesiones de Discovery. Después, inventario de datos, matriz de casos, arquitectura y una sesión de revisión flujo por flujo con el área legal. De aquí salen la evaluación de impacto firmada, la política de uso y la hoja de ruta.
2 y 3 · Cimientos y modelo. Equipo instalado en red aislada; datos preparados y enmascarados. El modelo se entrena con ejemplos aprobados por expertos de la empresa; la memoria consultable se construye con permisos por rol; se instalan filtros y bitácora. El modelo debe superar una prueba con preguntas que nunca vio, calificada por el cliente.
4 y siempre · Piloto y operación. Agentes que recaban, ordenan y entregan. Pruebas de ataque controlado a cargo del área de seguridad. Piloto acotado a una región o unidad. Después: revisión diaria, semanal, mensual y trimestral; versiones firmadas; plan de salida probado cada año.
Diez documentos que el regulador puede leer sin pedirnos nada
Cada documento nace en una fase y tiene una firma.
Siete métricas que reportamos
Exactitud en la prueba
Preguntas escritas por expertos que el modelo nunca vio, por segmento; el umbral se fija antes
Respuestas sustentadas en fuentes
Porcentaje de respuestas respaldadas por los documentos que citan; calificación automática más muestra humana
Derivación a una persona
Porcentaje de conversaciones que el agente pasa a un humano, por qué motivo y con qué resolución
Deriva
Cambios en el tipo de preguntas y en la calidad de las respuestas respecto al periodo base
Pruebas de ataque
Porcentaje de ataques exitosos por categoría, corrección y nueva prueba
Cobertura de la bitácora
Porcentaje de interacciones con registro completo; retención mínima de seis meses
Resultados de negocio
Las métricas acordadas en el diagnóstico, comparadas con la línea base
Cinco compromisos y los marcos que los reconocen
No nos certificamos en ninguno todavía; entregamos lo que cada uno pediría.
| Compromiso | ISO 42001 | NIST AI RMF | SR 26-2 | Reglamento UE | Ley de datos |
|---|---|---|---|---|---|
| 1 Perímetro | |||||
| 2 Supervisión humana | |||||
| 3 Evidencia | |||||
| 4 Validación independiente | |||||
| 5 Salida limpia |
Qué es cada marco
ISO/IEC 42001:2023. Sistema de gestión de inteligencia artificial certificable, con 38 controles en nueve objetivos. Es el idioma de los integradores y las grandes consultoras en México.
NIST AI RMF 1.0 y el perfil para inteligencia artificial generativa (2024). Marco voluntario de Estados Unidos: gobernar, mapear, medir y gestionar. Referencia de las casas matrices estadounidenses.
Guía SR 26-2 (abril de 2026). Lo que la Reserva Federal, la OCC y la FDIC piden a los bancos sobre riesgo de modelos: inventario, validación con reto efectivo, monitoreo y planes de contingencia ante proveedores.
Reglamento de inteligencia artificial de la Unión Europea. Para usos de alto riesgo: gestión de riesgos, gobernanza de datos, documentación técnica, registro de eventos y supervisión humana. Aplicable a filiales de matriz europea desde el 2 de diciembre de 2027.
Ley de datos personales de 2025. La que sí obliga en México: consentimiento, seguridad, aviso de vulneraciones y oposición a decisiones automatizadas.
Lo que seguridad, cumplimiento y Legal preguntan
¿Hacen pruebas de ataque controlado y quién las dirige?
Sí, antes del piloto y en cada versión mayor. Las dirige tu área de seguridad, no nosotros: es parte de la validación independiente. El informe reporta el porcentaje de ataques exitosos por categoría, la corrección aplicada y la nueva prueba. Los hallazgos se corrigen antes de salir al piloto.
¿Cómo sabemos que el modelo funciona antes de ponerlo en producción?
Con una prueba de preguntas reservadas: tus expertos escriben preguntas que el modelo nunca vio, el umbral se fija antes y los resultados se reportan por segmento. La califica tu equipo, no el nuestro. Una versión se publica solo si iguala o supera a la anterior, tras una semana con administradores internos y la firma del responsable del proceso.
¿Cómo gestionan cambios y versiones del modelo?
Ninguna versión llega a producción sin tres condiciones: igual o mejor resultado en la prueba, una semana con administradores internos y la firma escrita del responsable del proceso. Cada versión se firma, se archiva y puede restaurarse. Cada una lleva su ficha del modelo y su fila en el registro. Cualquier cambio de modelo base se avisa antes.
¿Qué pasa si el proveedor de inteligencia artificial desaparece o incumple?
Con el equipo en tu sitio ya tienes todo en tu empresa: equipo, archivos del modelo, memoria, bitácora y manuales. El plan de salida fija formato, plazos, transición y borrado certificado, y se prueba cada año. Cuando el equipo es nuestro, hay depósito en garantía opcional de modelos y código ante un tercero.
¿Por qué DEBIR y no un integrador grande certificado en ISO 42001?
No estamos certificados en ISO 42001 y no lo decimos. Entregamos los documentos que un auditor de esa norma pediría: política, evaluación de impacto, registro, fichas y protocolo de incidentes, mapeados a NIST AI RMF y a la guía SR 26-2. La diferencia: juntar perímetro, identidad y operación en un mismo equipo dedicado, del primer día al mes doce.
Sesiones de Discovery, sin compromiso
Con tecnología, cumplimiento y dos responsables de proceso. Incluye una demostración sin internet, preparada para tu sector y sin usar datos de tu empresa.
Inventario y obligaciones
Datos en cuatro niveles y primera revisión de lo que exige tu sector.
Tres casos candidatos
Y la propuesta de diagnóstico. El Discovery se acredita contra el diagnóstico.
Programa de clientes fundadores
Tres cupos, con descuento explícito a cambio de un caso publicable y una referencia.
Condiciones
Discovery y piloto de evidencia sin costo, diagnóstico con descuento, a cambio de caso publicable, referencia y retroalimentación. La operación continua se paga siempre a precio de lista.